สกมช. จับมือ Microsoft อบรม Zero Trust ยกระดับความปลอดภัยไซเบอร์องค์กรไทยรับยุค AI
สกมช. ร่วมกับ Microsoft จัดอบรม Zero Trust ดันเป็นมาตรฐานความปลอดภัยไซเบอร์ของหน่วยงาน CII ไทยภายใน 2 ปี
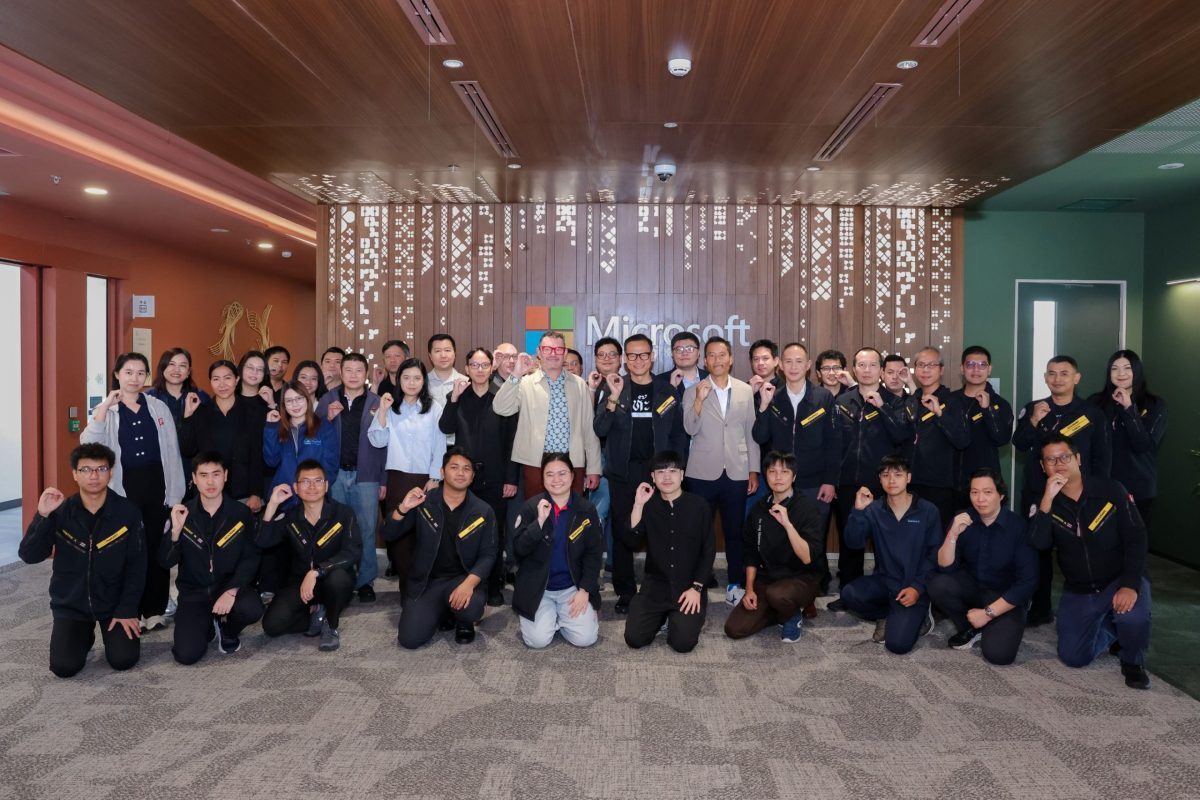
สำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ หรือสกมช. ร่วมกับ Microsoft จัดอบรมเชิงปฏิบัติการ Zero Trust Guidelines in Action Workshop เมื่อวันที่ 28 กันยายน 2569 เพื่อยกระดับความพร้อมด้านความปลอดภัยไซเบอร์ให้กับหน่วยงานภาครัฐ เอกชน และผู้ให้บริการโครงสร้างพื้นฐานสำคัญทางสารสนเทศ โดยมุ่งผลักดันแนวคิด Zero Trust ผสานการทำงานร่วมกับ AI ให้กลายเป็นมาตรฐานของประเทศภายในสองปีข้างหน้า
ภัยไซเบอร์ยุค AI ทำให้ระบบเดิมป้องกันไม่พอ
ปัจจุบันผู้โจมตีนำ AI และระบบอัตโนมัติมาสแกนหาช่องโหว่และเปิดการโจมตีได้รวดเร็วขึ้นมาก ทำให้เวลาที่องค์กรมีไว้แก้ไขปัญหาลดจากระดับวันเหลือเพียงระดับชั่วโมงหรือนาที นอกจากนี้ประเทศไทยยังพบข้อมูลบัญชีผู้ใช้และรหัสผ่านรั่วไหลสะสมเกือบ 300 ล้านบัญชี พลอากาศตรี อมร ชมเชย เลขาธิการสกมช. ระบุว่าการพึ่งพาเพียงชื่อผู้ใช้และรหัสผ่านไม่เพียงพออีกต่อไป และ Zero Trust ต้องถูกขับเคลื่อนโดยผู้บริหารระดับสูง เพราะเป็นเรื่องการบริหารความเสี่ยงระดับองค์กร ไม่ใช่หน้าที่ของฝ่ายไอทีเพียงฝ่ายเดียว
หลักการ Zero Trust และบทบาทของ Microsoft
Microsoft นำเสนอสถาปัตยกรรม Zero Trust ที่ยึด 3 หลักการหลัก ได้แก่ การตรวจสอบทุกคำขออย่างละเอียดโดยไม่ผ่อนปรน การให้สิทธิ์การเข้าถึงเท่าที่จำเป็นต่อการทำงาน และการออกแบบระบบให้พร้อมรับมือและจำกัดความเสียหายจากการโจมตีอยู่เสมอ ครอบคลุมการปกป้อง 6 ด้านหลักขององค์กร คือ อัตลักษณ์ผู้ใช้งาน อุปกรณ์ปลายทาง แอปพลิเคชัน ข้อมูล โครงสร้างพื้นฐาน และเครือข่าย โดยใช้แพลตฟอร์ม Microsoft Security และ Microsoft Sentinel ที่ผสานข้อมูลวิเคราะห์ภัยคุกคามระดับโลกเข้ามาช่วยตรวจจับและตอบโต้แบบเรียลไทม์
เนื้อหาการอบรมและแนวทางตามกฎหมายไทย
ภายในงานมีการถ่ายทอดบทเรียนการเปลี่ยนผ่านสู่ Zero Trust ของภาครัฐสหรัฐอเมริกาและออสเตรเลีย โดยอ้างอิงกรอบมาตรฐาน NIST SP 800-207 พร้อมแนะแนวทางปฏิบัติตามพระราชบัญญัติการรักษาความมั่นคงปลอดภัยไซเบอร์ พ.ศ. 2562 ที่เชื่อมโยงกับมาตรฐานสากล ISO/IEC 27001 และ NIST CSF นอกจากนี้ยังจัดกิจกรรมกลุ่มย่อยแยกตามอุตสาหกรรม ให้ผู้เข้าร่วมได้ทดลองประเมินความพร้อมและจัดทำโรดแมปที่เหมาะกับบริบทขององค์กรตนเอง
| รายละเอียด | ข้อมูล |
|---|---|
| วันที่จัดกิจกรรม | 28 กันยายน 2569 |
| ผู้จัดงาน | สกมช. ร่วมกับ Microsoft |
| กลุ่มเป้าหมาย | หน่วยงานภาครัฐ เอกชน และผู้ให้บริการโครงสร้างพื้นฐานสำคัญทางสารสนเทศ |
| เป้าหมายนโยบาย | ผลักดัน Zero Trust เป็นมาตรฐานภายใน 2 ปี |
| ข้อมูลเพิ่มเติม | เผยแพร่บนเว็บไซต์ทางการของสกมช. และหน้าข้อมูล Zero Trust Security ของ Microsoft |
ข่าวนี้น่าสนใจสำหรับคนทำงานด้านไอทีและผู้บริหารในธุรกิจโรงแรม ผู้จัดงานอีเวนต์ และผู้ประกอบการที่ต้องดูแลข้อมูลลูกค้าจำนวนมาก เพราะแนวคิด Zero Trust ช่วยลดความเสี่ยงจากการรั่วไหลของข้อมูลและการโจมตีทางไซเบอร์ที่นับวันจะซับซ้อนขึ้นตามการใช้งาน AI